
發文人氣通行證

妮姬4周年慶出大事,官方證實PC版啟動器被植入後門程式
10 天前發表
14212

蘇玉玲
Lv.
3
經驗值 187 /
鬥幣 1,506
勝利女神:妮姬近日正在舉辦四周年活動,不過在昨日國外網友突然爆出PC版的啟動器疑似被植入了後門程式,遊戲啟動器載入的 JavaScript 檔案遭到竄改,只要開啟遊戲就會自動載入病毒,消息出來後造成一大票網友大恐慌。
贊助
事情的起因是有海外網友發現,妮姬的PC版啟動器疑似被植入了病毒
只要Chrome資料夾上有k2f_chan,代表就是你的電腦中毒了
這個病毒會竊取電腦上的帳號、密碼,甚至是電子錢包的密碼助詞
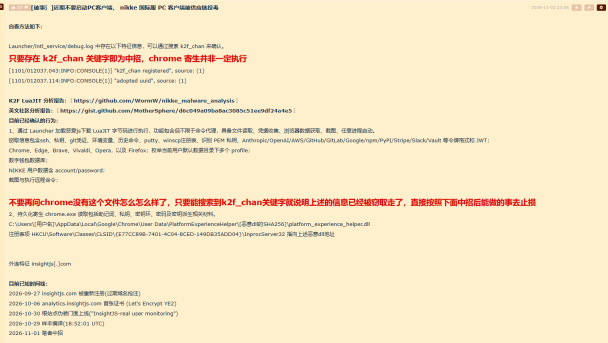
但原文有大量參雜不少大量程式碼,就簡單整理了一下:
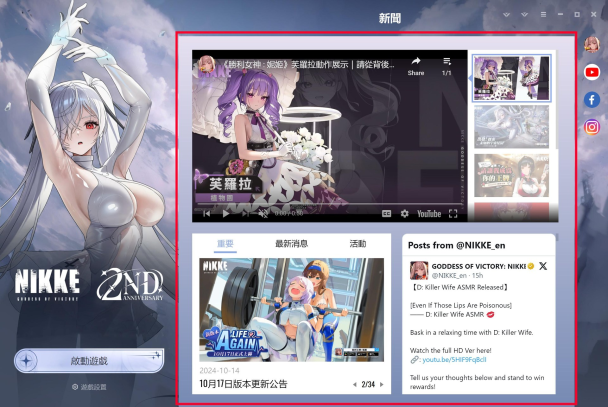
1.起初抓到原因是啟動器右邊的公告欄,疑似被惡意人士修改
2.攻擊者採取間歇性發送木馬的方式,部分玩家可能開啟多次才遭感染
3.不管玩哪服都有風險,有台灣網友提到用Google play PC板也有中
4.目前網友查到妮姬啟動器的Level Infinite有四個檔案被竄改,這意味著不只妮姬出事
使用Level Infinite的遊戲也都會出事(王者榮耀國際板、三角洲)
玩家該怎麼查自己有沒有中招?
1. 檢查啟動器的 log(最重要)
打開 NIKKE 安裝資料夾裡的 Launcher\intl_service\debug.log(有的版本資料夾叫 launcher),用記事本搜尋 k2f_chan。
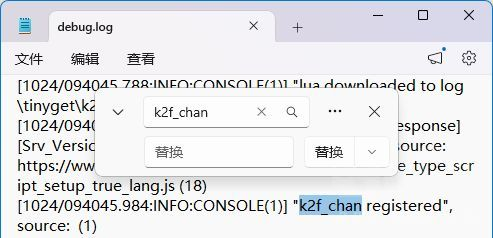
如果看到類似下面這種紀錄,就代表中了:
[1101/012037.043:INFO:CONSOLE(1)] “k2f_chan registered”, source: (1)
[1101/012037.114:INFO:CONSOLE(1)] “adopted uuid”, source: (1)
只要這一項有,不管後面幾項結果怎樣,都要當作中了。
2. 檢查 Chrome 資料夾
看看這個資料夾存不存在:
C:\Users\你的使用者名稱\AppData\Local\Google\Chrome\User Data\PlatformExperienceHelper\
再看它底下是不是有一串 64 碼英數字的子資料夾,裡面放著 platform_experience_helper.dll。
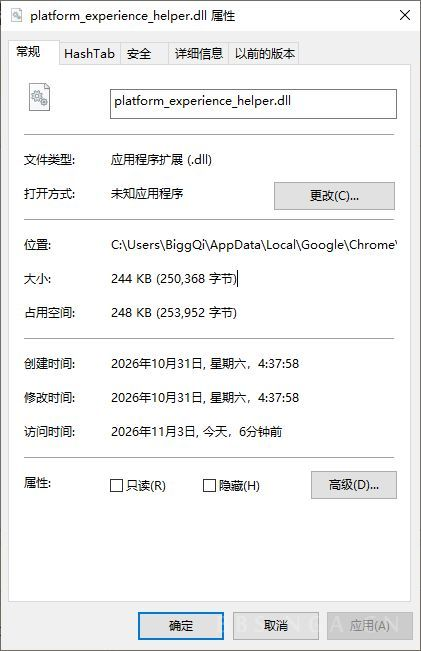
注意:Chrome 本身也有一個叫 Platform Experience Helper 的正常元件。所以光有名稱相似的資料夾(例如 PlatformExperienceHelperMetrics)不代表中毒,要看裡面有沒有那個 dll。
可以在 PowerShell 跑下面這行,它會把資料夾裡的檔案列出來,並顯示數位簽章是誰的:
Get-ChildItem “env:LOCALAPPDATA\Google\Chrome\User Data\PlatformExperienceHelper*" -Recurse -File -ErrorAction SilentlyContinue | ForEach-Object { [pscustomobject]@{ 路徑= .FullName; 簽章=(Get-AuthenticodeSignature $.FullName).SignerCertificate.Subject } } | Format-List
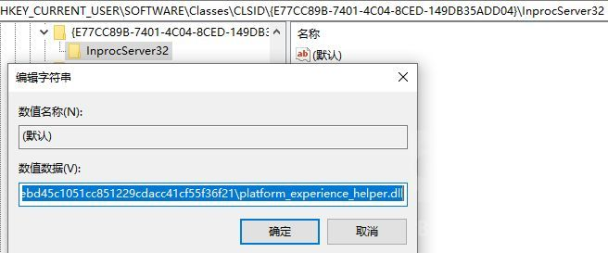
3. 檢查登錄檔
在 PowerShell 輸入:
reg query “HKCU\Software\Classes\CLSID{E77CC89B-7401-4C04-8CED-149DB35ADD04}\InprocServer32”
如果出現「系統找不到指定的登錄機碼或值」,就是沒事。
如果有查到東西,而且指向上面那個 platform_experience_helper.dll,就代表中了。
總結:ˋ中了趕快改帳號密碼,最好重灌電腦 沒中趕快卸載
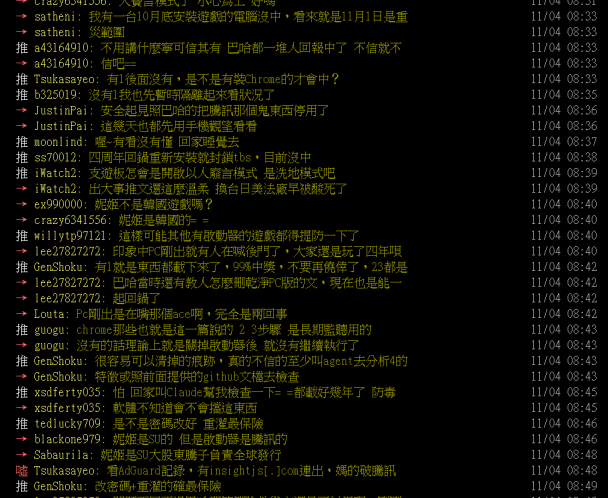
網友們:
幹 我剛回鍋想看劇情就中獎了...
誰去提醒船長檢查一下電腦有沒有中招
官方怎麼還發抽卡公告= = 韓國、日本都燒起來了
我電腦有400組密碼 我要改到甚麼時候
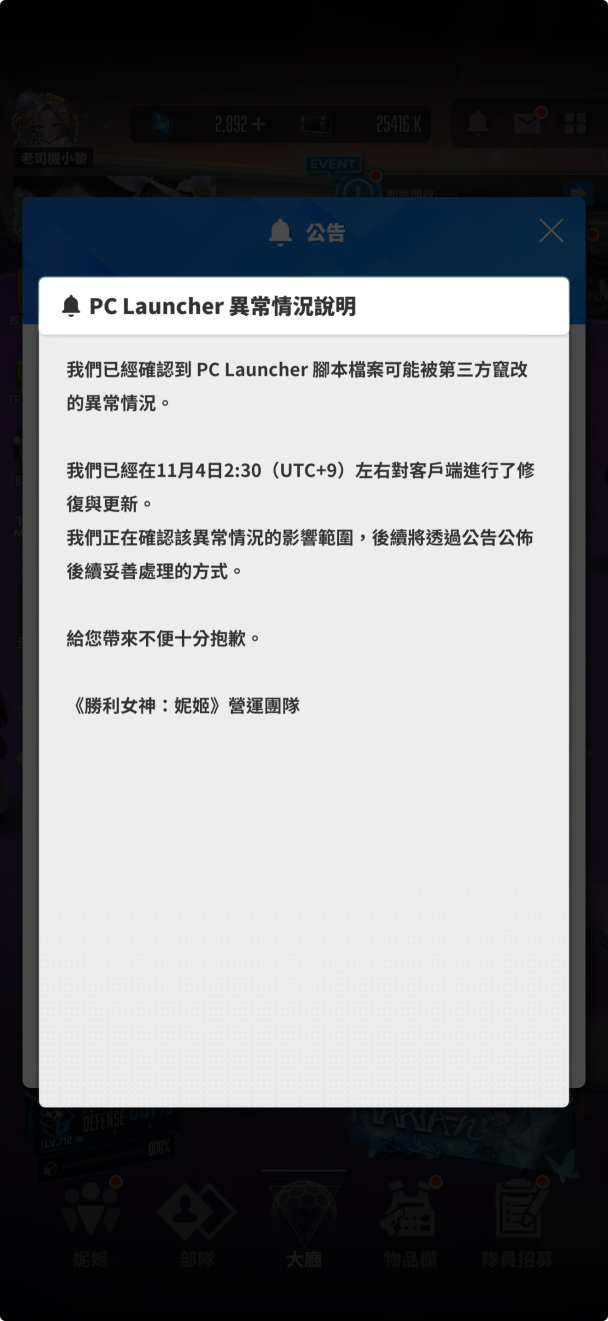
目前官方稍早也公告證實PC啟動器被竄改
目前四個被改的檔案有三個檔案被改回來
其中這個網名被好心人收購,黑客也在2點左右停止攻擊
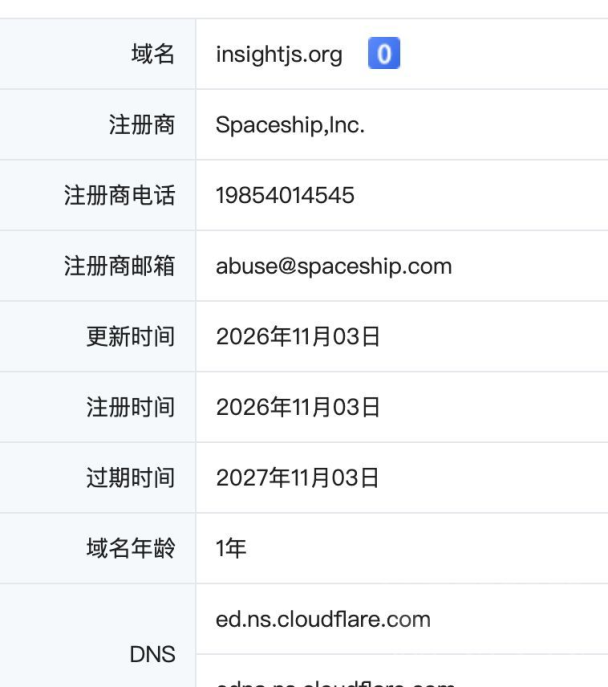
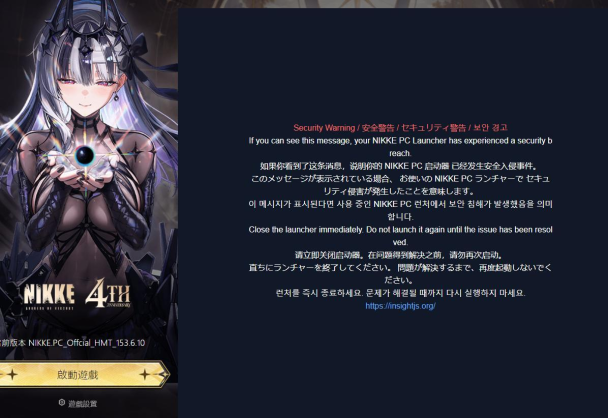
目前右邊的公告的地方也被竄改,讓玩家立刻關掉啟動器等待官方解決問題
令不少網友表示:這不就代表官方的資安出問題了嗎...
看完這篇,你覺得...
https://www.league-funny.com/gaming/article-431992
相關推薦
所有留言
( 目前有 0 則留言 )


